Si ayer te preocupabas por qué mi blog estaba en blanco, o anteayer te preguntabas el por qué del iframe oculto con spam, he aquí la respuesta: me han hackeado el servidor. Y ni siquiera ha sido culpa mía... 😐
Más de 3500 cuentas de DreamHost han sido comprometidas, por culpa de un fallo de seguridad de su panel de control web. Todavía no hay versión oficial que lo confirme.
Consecuencias del ataque
Con dichas cuentas, efectuaban varios tipos de ataque, dependiendo del blog:
- Dejar algunos/todos los index.php e index.html en blanco
- Insertar iframes ocultos con basura en dichos archivos
- Añadir código maligno (spam en links ocultos) al final de esos archivos.
Dicho patrón se repite para todos los archivos que se alojen en esa cuenta: en mi caso, han defaceado Hic sunt Trolls, Planet FiveMonkeys, ¡e incluso los backups de ambos!
Consejos inmediatos
- Cambia urgéntemente la contraseña
- Descarta los backups que tenías online: en mi caso han modificado incluso esos archivos.
- Comprueba todos los archivos index.php y index.html. Incluso el de dentro de wp-admin/.
- Si has sufrido el mismo ataque, agradecería que dejes un comentario diciendo el servidor de DreamHost que usas. Yo estoy alojado en dasani (si usas dasani y no has sufrido el ataque, déjame también un comentario, por favor). Me gustaría investigar más acerca del ataque, dadme algo de lo que partir.
Más información
Después de estudiar el ataque que me hicieron (había pocas pruebas) llegué a la conclusión de que el h4ckeo tenía que haber sido externo, o bien obra de ingeniería social sobre alguno de mis compañeros de hosting. Al descartar la segunda opción, me quedaba ante el sabotaje de dreamhost, pero sin pruebas que lo demuestren...
Vía jotape (gracias), me encuentro con la explicación de Armando Sosa, (le ha afectado en varios sitios que maneja), que confirma mis sospechas. A él también le han blanqueado varios inde.php
Armando cita a Dave Shea, parece haber sido el primero en descubrir la brecha de seguridad. En su caso fue diferente, supongo que por tener un blog de más PR: le han añadido enlaces ocultos a spam de drogas, que aparecían o desaparecían ¡según la hora del día! Impresionante lo que hacen los spammers para optimizar el efecto del spam. En los comentarios de su artículo se desvela la trama...
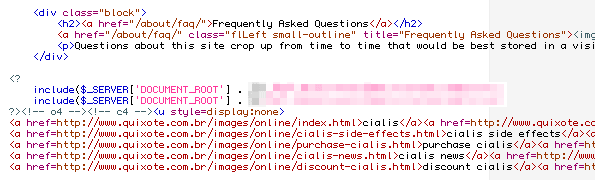
"Regalito" que le han dejado a Dave...
DreamHost no ha dado una respuesta oficial, si bien en DreamHostStatus hablan de la brecha de seguridad. Espero, en breve, una respuesta razonable en el blog oficial, o habrán perdido muchos puntos ante mí 🙁
En fin, con las medidas de seguridad tan paranoicas que suelo tomar, me sorprendió bastante que me pwn3asen el blog. Los logs suelen mostrar ataques de todo tipo (sin éxito), y como en este caso no supe el motivo, incluso los repasé uno a uno.
Encontrar que ha sido culpa de DreamHost es una mezcla de alivio y desgana: por una parte, no era culpa mía, por la otra, mi seguridad no depende solamente de mí. La seguridad es una cadena que se rompe por el eslabón más débil.
emarts
Ha sido ETA
The Ghost
Naahh fue Al-Qaeda xD
Ya fuera de bromas, dicen que solo han sido comprometidas 3500 cuentas...felizmente no estoy detro de ellas, pero por si las moscas cambio las contraseñas.
Saludos
The Ghost
josemaria
Si ha habido aviso oficial David. Al menos en mi caso. Hace ya unos días me mandaron un correo contándome que habían detectado el robo de passwords de las cuentas de FTP y que ya había usuarios afectados por ello. ¿No lo has recibido?¿Quieres una copia?
Zootropo
Dreamhost es de los hosts más seguros que conozco. En el sentido de que deshabilitan muchas cosas que en otros hostings dejan al buen tun tun.
Gracias a Dios a mí no me ha tocado la china.
Una recomendación más: edita tu usuario en el panel de control y elige que sólo se pueda conectar por SFTP. A estas alturas de la vida mandar los datos sin cifrar es un disparate.
Por cierto, ¿tenías instalada la última versión de WordPress? Porque incluso la actual (2.2) tiene fallos de seguridad, cuanto más las anteriores
Xose
¿Usas Code por casualidad?
jotape
@josemaria Yo también estoy en Dreamhost, pero ni he tenido problemas ni me han enviado ningún tipo de información.
@DZPM: probablemente el mail de aviso lo haya recibido Kiusap 😉
David Arcos
@josemaría: gracias, pero ya lo he recibido (tarde :-()
@Zootropo: yo también creía en la seguridad de Dreamhost, pero esto... 😐
Necesito una cuenta shell (Shell account - allows FTP plus ssh/telnet access), porque tengo algunos scripts de administración. No entiendo que me metan la cuenta FTP asociada al acceso ssh, pero bueno...
De hecho, nunca he usado el FTP, así que dudo que el vector de ataque viniese de ahí.
@Xose, no, no uso Code.
@jotape: efectivamente, y me hizo fwd. Y gracias por el meneo 😉
Noone
Me ha sorprendido que el spam fuera de drogas, pero no es de drogas, sino de fármacos 😉 drugs = farmacos en este contexto.
David Arcos
Noone, ese tipo de fármacos también son drogas: viagra, calmantes, etc...
Mercedes
A mi acaban de hackearme y no se si ha sido una brecha en dreamhost o en mi instalación de WordPress... Ha tocado Archivos a lo bestia. Agregó una línea de código al index.php, al wp-admin.php, al index.php de wp-content y wp-admin, al xmlrpc.php y en wp-includes a defaultfilters.php y gettext.php. Sustituyó el código de todos los plugins e instaló un troyano como plugin.
Dejo esto aquí por si a alguien le visita el MR. ZX Virus desde Bahrein con su musiquilla arabe machacante (15 horas oyéndola), ya sepan en que archivos buscar. Me tomo de sorpresa que tocara wp-includes al final tuve que revisar el código de todos los archivos.
Mercedes
Hola... Me han hackeado otra vez (dos veces en tres dias) el mismo... No se si me ha quedado una puerta trasera, si ha quedado no la encuentro o es dream host aunque lo nueguen... Si tu sabes algo ya que tienes el mismo hosting podrías decirme? estoy y aal limite me pasé 10 horas seguidas arreglando todo... Me habia isntalado una puerta trasera si, pero la encontrñe, actualice a a 2.32, cambié todo... No se ya qué hacer 🙁 el señor árabe este se ha ensañado conmigo
David Arcos
Mercedes, ¿has cambiado todas las contraseñas?
No he oído nada de hacks masivos a Dreamhost últimamente. Anteayer salió una vulnerabilidad SQL, pero se supone que no afecta a WordPress.
Te recomiendo que desactives todos los plugins (es muy probable que el "bug" o puerta trasera esté en un plugin).
Haz copias de seguridad del directorio de wordpress, y tenlas a mano para reparar. Si miras la hora de modificación de los ficheros igual encuentras alguna pista.
Mucha suerte.